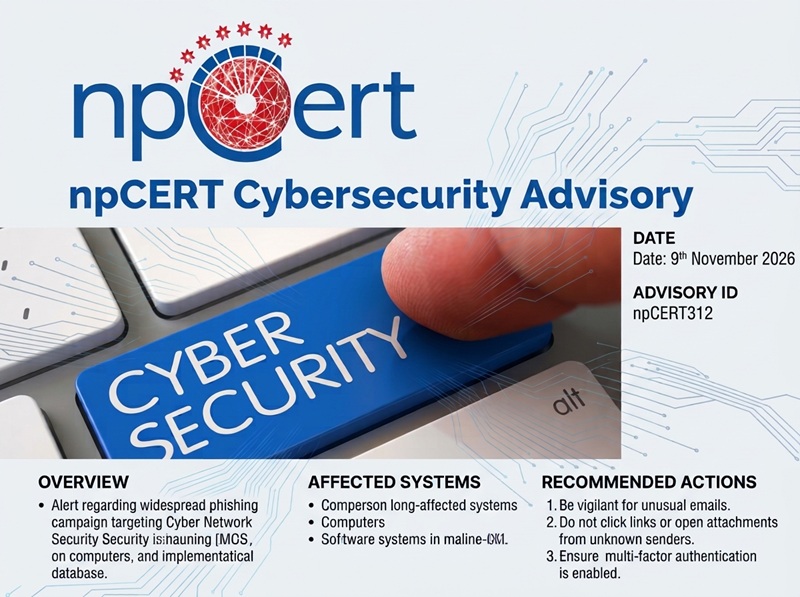
साईबर सेक्यूरिटी एडभाईजरी २०२६: चाडपर्वमा साइबर खतराबाट बैंक र ग्राहक कसरी जोगिने?
२२ कात्तिक, काठमाडौं।
नेपालमा चाडपर्वको समय नजिकिँदै गर्दा डिजिटल भुक्तानी र अनलाइन कारोबारमा तीव्र वृद्धि हुने गरेको छ। तर, यही अवसरको फाइदा उठाउँदै साइबर अपराधीहरूले आफ्ना गतिविधि बढाउने जोखिम पनि उत्तिकै रहन्छ।
यसै सन्दर्भमा इन्फर्मेशन सेक्युरिटी रेस्पोन्स टिम नेपाल (npCERT) ले साईबर सेक्यूरिटी एडभाईजरी २०२६ जारी गर्दै बैंकिङ क्षेत्र, भुक्तानी सेवा प्रदायक र आम उपभोक्ताहरूलाई उच्च सतर्कता अपनाउन निर्देशन दिएको छ।
npCERT द्वारा जारी साईबर सेक्यूरिटी एडभाईजरी २०२६ (npCERT/2026-2027) अनुसार चाडपर्वमा वित्तीय प्रणाली तथा व्यक्तिगत खाताहरू लक्षित गरी फिसिङ (Phishing), र्यान्समवेयर (Ransomware), र DDoS (Distributed Denial of Service) जस्ता घातक साइबर आक्रमणहरू हुन सक्ने तीव्र सम्भावना छ।
वित्तीय संस्था र भुक्तानी गेटवेका लागि ५ मुख्य सुरक्षा मापदण्ड
npCERT को साईबर सेक्यूरिटी एडभाईजरी २०२६ ले बैंक, वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक (PSO), र डिजिटल वित्तीय एप सेवा प्रदायकहरूका लागि ५ वटा प्राविधिक सुरक्षा उपाय अपनाउन जोड दिएको छ:
२४/७ सेक्युरिटी निगरानी (24/7 SOC Monitoring): अनलाइन कारोबार तथा प्रणालीमा हुन सक्ने शंकास्पद गतिविधि तत्काल पहिचान गर्न चौबीसै घण्टा सेक्युरिटी अपरेसन सेन्टर (SOC) सक्रिय राख्नुपर्ने।
फिसिङ र इमेल फिल्टरिङ (Phishing Protection): चाडपर्वको छुट, अफर, वा उपहारको नाममा आउने फेक इमेल र म्यासेजहरू संस्थागत प्रणालीमा प्रवेश गर्न नदिन कडा फिल्टरिङ लागू गर्ने।
सिस्टम र एप अपडेट (Patch Management & RASP): सर्भर, VPN, र मोबाइल बैंकिङ एपहरूमा समयमै सेक्युरिटी प्याच (Security Patch) र Runtime Application Self-Protection (RASP) प्रविधि जडान गरी अद्यावधिक गर्ने।
DDoS सुरक्षा र अफलाइन ब्याकअप (Anti-DDoS & Air-gapped Backups): सेवा अबरुद्ध पार्ने DDoS आक्रमण रोक्न ISP सँग समन्वय गरी एन्टि-DDoS प्रणाली सक्रिय गर्ने र मुख्य डेटाको सुरक्षित अफलाइन (Air-gapped) ब्याकअप राख्ने।
ठगी नियन्त्रण र अनुगमन (Fraud Surveillance): अस्वाभाविक वा उच्च रकमको कारोबारलाई स्वचालित रूपमा ट्र्याक गर्ने र शंकास्पद गतिविधि देखिएमा तुरुन्तै खाता रोक्ने वा एक्सन लिने।
Advertisement
आम उपभोक्ताका लागि ३ महत्त्वपूर्ण साइबर सुरक्षा टिप्स
साईबर सेक्यूरिटी एडभाईजरी २०२६ ले सर्वसाधारण उपभोक्ताहरूलाई चाडपर्वमा वित्तीय ठगीबाट बच्न निम्न ३ मुख्य सतर्कता अपनाउन सुझाव दिएको छ:
झुटा अफर, उपहार र चिठ्ठाबाट सावधान रहनुहोस्: सामाजिक सञ्जाल, SMS, वा WhatsApp मा आउने “क्यासब्याक”, “उपहार”, वा “चिठ्ठा परेको” जस्ता आकर्षक लिङ्कमा झुक्किएर पनि क्लिक नगर्नुहोस्।
OTP, PIN र पासवर्ड गोप्य राख्नुहोस्: कुनै पनि बैंक वा डिजिटल वालेट (eSewa, Khalti, आदि) ले फोन वा म्यासेजमार्फत OTP (One-Time Password), PIN वा पासवर्ड माग्दैनन्। यी विवरण कसैसँग सेयर नगर्नुहोस्।
सार्वजनिक Wi-Fi मा बैंकिङ कारोबार नगर्नुहोस्: बसपार्क, क्याफे, वा सार्वजनिक स्थानमा उपलब्ध खुला Wi-Fi प्रयोग गरेर मोबाइल बैंकिङ वा अनलाइन भुक्तानी नगर्नुहोस्।
उदीयमान प्रविधि, डिजिटल नीति, र विज्ञान-आधारित सुशासनका क्षेत्रमा क्रियाशील प्रमुख थिङ्क ट्याङ्क ‘सेन्टर फर साइबर सेक्युरिटी रिसर्च एन्ड इनोभेशन’ (CSRI Nepal) द्वारा समर्थित npCERT को आधिकारिक साइबर सुरक्षा सल्लाह (npCERT/2026-2027) बारे जानकारी लिनुहोस्।
चाडपर्वको समयमा नेपालका बैंक, वित्तीय संस्था, भुक्तानी प्रणाली प्रदायक र आम उपभोक्ताहरूलाई फिसिङ, DDoS आक्रमण र डिजिटल ठगीबाट जोगिन आवश्यक प्रमुख सुरक्षा उपायहरू।
साइबर ठगी वा घटना भएमा कहाँ सम्पर्क गर्ने?
यदि तपाईं कुनै शंकास्पद अनलाइन गतिविधि, फिसिङ म्यासेज, वा बैंकिङ ठगीको शिकार हुनुभयो भने तुरुन्तै आफ्नो सम्बन्धित बैंक तथा वित्तीय संस्थामा सम्पर्क गरी खाता ब्लक गराउनुहोस्। साथै, घटनाको विवरण नेपाल प्रहरीको साइबर ब्यूरोमा दर्ता गराउन साईबर सेक्यूरिटी एडभाईजरी २०२६ मार्फत आग्रह गरिएको छ।
For more: npCERT Cybersecurity Advisory