डेटा हबमा र्यान्समवेयर आक्रमण र नेपालको सेयर बजार: सिकाइ, सुरक्षा चुनौती र सुधारका मार्गहरू
६ असोज, काठमाडौं।
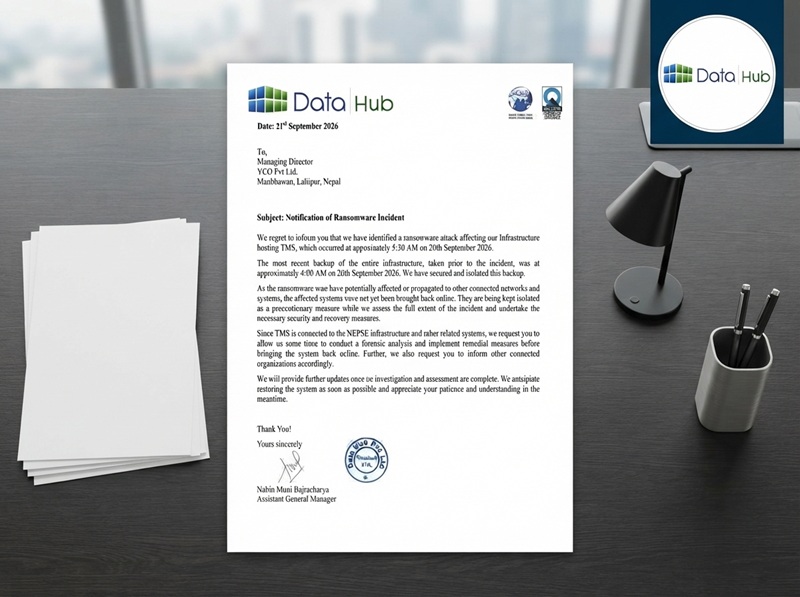
नेपाली पुँजी बजारको इतिहासमा हालै घटेको एक घटनाले नेपालको डिजिटल पूर्वाधारको सुरक्षामा गम्भीर प्रश्न उठाएको छ। नेपाल स्टक एक्सचेन्ज (नेप्से) का ७२ वटा कारोबार सदस्य (ब्रोकर) कम्पनीहरूको सर्भर राखिएको मुख्य ‘डेटा हब प्रा.लि.’ (Data Hub) मा र्यान्समवेयर (Ransomware) साइबर आक्रमण भएको छ। असोज ४ गते बिहान करिब ५:३० बजे भएको यो आक्रमणले नेपालको वित्तीय क्षेत्रको मुख्य मेरुदण्ड मानिने टीएमएस (TMS) प्रणाली र समग्र सेयर कारोबारलाई नै प्रभावित बनाएको छ।
यस घटनाले वित्तीय क्षेत्रमा प्रविधिको प्रयोग बढ्दै जाँदा साइबर सुरक्षा कति संवेदनशील छ भन्ने कुरा प्रस्ट पारेको छ। एक साइबर सुरक्षा विज्ञको दृष्टिकोणाबाट यस घटनाको गहिरो विश्लेषण, यसका असरहरू र भविष्यमा अपनाउनुपर्ने रणनीतिक सुधारका बारेमा तल चर्चा गरिएको छ।
घटनाको पृष्ठभूमि र वर्तमान स्थिति
डेटा हबले टीएमएस व्यवस्थापन गरिरहेको वाईकोलाई पत्राचार गर्दै आफ्नो प्राविधिक पूर्वाधारमा र्यान्समवेयर आक्रमण भएको पुष्टि गरेको छ। आक्रमण पश्चात् थप जोखिम न्यूनीकरण गर्न प्रणालीलाई पूर्ण रूपमा ‘अफलाइन’ (आइसोलेटेड) गरिएको छ।
आक्रमणको समय: असोज ४ गते, बिहान करिब ५:३० बजे।
ब्याकअपको स्थिति: डेटा हबका अनुसार आक्रमण हुनुभन्दा डेढ घण्टा अघि अर्थात सेप्टेम्बर २० (असोज ४) को बिहान ४:०० बजेसम्मको सम्पूर्ण डाटा सुरक्षित छ। उक्त ब्याकअपलाई अन्य नेटवर्कबाट अलग राखिएको दाबी गरिएको छ।
बजारमा असर: नेप्सेको नियमित कारोबार सत्र स्थगित गरिएको छ। नेप्सेले धितोपत्र सूचीकरण तथा कारोबार नियमावली, २०७५ को नियम २१ (१) अनुसार आकस्मिक बजार बन्दको घोषणा गरेको छ।
के हो Data Hub Ransomware Affected को वास्तविकता?
र्यान्समवेयर आक्रमण आजको डिजिटल युगमा विश्वभरका कर्पोरेट हाउस र वित्तीय संस्थाहरूका लागि टाउको दुखाइको विषय बनेको छ। जब ह्याकरहरूले कुनै संस्थाको प्रणालीमा अनाधिकृत पहुँच बनाउँछन्, तब उनीहरूले महत्त्वपूर्ण डेटालाई इन्क्रिप्ट (बन्द) गरेर फिरौती (Ransom) माग्ने गर्दछन्। डेटा हबको यो प्रकरणलाई Data Hub Ransomware Affected का रूपमा लिँदै गर्दा, यो केवल एउटा सफ्टवेयर फेलար मात्र होइन, यो संस्थागत सुरक्षा प्रणालीमाथिको गम्भीर प्रहार हो।
यस घटनाले नेपालका वित्तीय र डेटा सेन्टरहरू अन्तराष्ट्रिय ह्याकरहरूको निशानामा पर्न थालेका छन् भन्ने बलियो संकेत गर्दछ।
नेपालको पहिलो डेटा सेन्टर APT आक्रमणको खतरा
साइबर सुरक्षाको भाषामा APT (Advanced Persistent Threat) आक्रमण निकै खतरनाक मानिन्छ। यो एक लामो समयसम्म योजनाबद्ध तरिकाले कुनै संस्थाको नेटवर्कभित्र लुकेर बस्ने र उपयुक्त समयमा ठूलो क्षति पुऱ्याउने किसिमको आक्रमण हो।
छिद्रहरूको फाइदा: परम्परागत फायरवाल र एन्टीभाइरसले मात्र आजका अत्याधुनिक APT आक्रमणहरू रोक्न सक्दैनन्।
Advertisement
वित्तीय संस्थाहरूको जोखिम: नेपालमा धेरैजसो वित्तीय संस्था र डेटा सेन्टरहरूले अझै पनि पुराना सुरक्षा प्रोटोकलहरू प्रयोग गरिरहेका छन्, जसले गर्दा यस्ता उन्नतस्तरका आक्रमणहरू सहजै सफल हुने गरेका जनगुनासो सुनिन्छ।
भविष्यका लागि गम्भीर सिफारिसहरू (Recommendations)
यस घटनाबाट पाठ सिकेर नेपालका सम्पूर्ण वित्तीय तथा प्राविधिक संस्थाहरूले निम्न उपायहरू तत्काल लागू गर्नुपर्ने देखिन्छ:
१. नियमित सुरक्षा मूल्याङ्कन (Regular Security Assessment)
भल्नरेबिलिटी स्क्यानिङ (Vulnerability Scanning): संस्थाका सर्भर, नेटवर्क र एपिकेसनहरूमा नियमित रूपमा सुरक्षा परीक्षण गर्नुपर्छ।
पेनेट्रेशन टेस्टिङ (Penetration Testing): बाह्य ह्याकरले आक्रमण गर्नु अघि आफ्नै प्रणालीमा नैतिक ह्याकरमार्फत परीक्षण गराएर कमजोरी पत्ता लगाइ सुधार गर्नुपर्छ।
२. मेसिन र एप्लिकेसनमा मात्र होइन, मानव संशाधन (HR) मा लगानी गर्नुहोस्
कर्मचारीलाई सचेतना: प्रायः र्यान्समवेयर आक्रमणहरू कर्मचारीले अन्जानमा क्लिक गर्ने ‘फिसिङ’ (Phishing) इमेलमार्फत सुरु हुन्छन्। त्यसैले कर्मचारीहरूलाई नियमित साइबर सुरक्षा तालिम दिनु जरुरी छ।
विशेषज्ञ जनशक्ति: केवल महँगा सफ्टवेयर र हार्डवेयर किनेर मात्र सुरक्षा प्राप्त हुँदैन। ती प्रणालीलाई सही ढंगले निगरानी गर्न दक्ष ‘साइबर सेक्युरिटी एक्सपर्ट’ हरूको टिम अनिवार्य रूपमा राख्नुपर्छ।
३. डिजास्टर रिकभरी (Disaster Recovery – DR) पनि फेल हुन सक्छ
धेरै संस्थाहरू ब्याकअप छ भन्दै ढुक्क बस्छन्। तर, यदि मुख्य डेटासँगै ब्याकअप सर्भर पनि अनलाइन जोडिएको छ भने र्यान्समवेयरले ब्याकअपलाई पनि नष्ट गरिदिन सक्छ।
3-2-1 ब्याकअप नियम: ३ वटा भिन्न माध्यममा, २ वटा फरक प्रविधिमा र कम्तिमा १ वटा ब्याकअप अफलाइन (Air-gapped) राखिनुपर्छ जसले गर्दा ‘डिजास्टर रिकभरी’ नै असफल भएको अवस्थामा पनि व्यवसायलाई पुनः सुचारੂ गर्न सकियोस्।
निष्कर्ष
डेटा हबमा भएको यो र्यान्समवेयर आक्रमण नेपालको समग्र डिजिटल अर्थतन्त्रका लागि एउटा ठूलो चेतावनी हो। समयमै यसको फरेन्सिक अनुसन्धान गरी दोषी पक्ष पत्ता लगाउने र सुरक्षा कमजोरीहरूलाई स्थायी रूपमा समाधान नगर्ने हो भने यसले आगामी दिनमा अझ ठूला वित्तीय संकट निम्त्याउन सक्छ। लगानीकर्ता र ब्रोकरहरूको विश्वास जित्नका लागि अब प्रविधिमा मात्र नभई समग्र सुरक्षा संस्कृतिमा ठूलो फेरबदल ल्याउनु अपरिहार्य भइसकेको छ।
के तपाईँको संस्थाले हाल प्रयोग गरिरहेको डेटा ब्याकअप र सुरक्षा नीतिले यस्ता अत्याधुनिक र्यान्समवेयर आक्रमणहरूलाई थेग्न सक्छ जस्तो लाग्छ?
For more: Ransomware Attack on Data Hub