नेपाल राष्ट्र बैंकको वेबसाइट बन्द: PHP सुरक्षा जोखिम र वित्तीय क्षेत्रका लागि महत्वपूर्ण साइबर सुरक्षा निर्देशिका
६ कात्तिक, काठमाडौं।
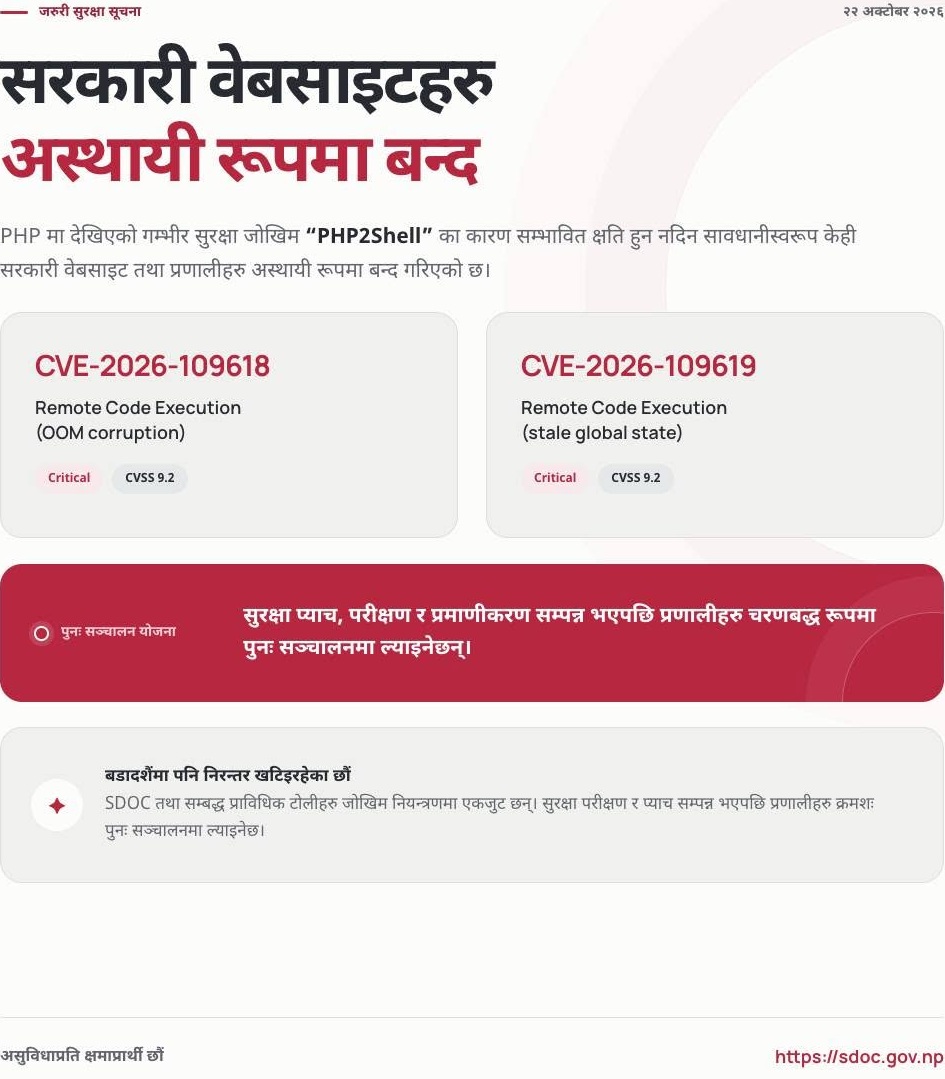
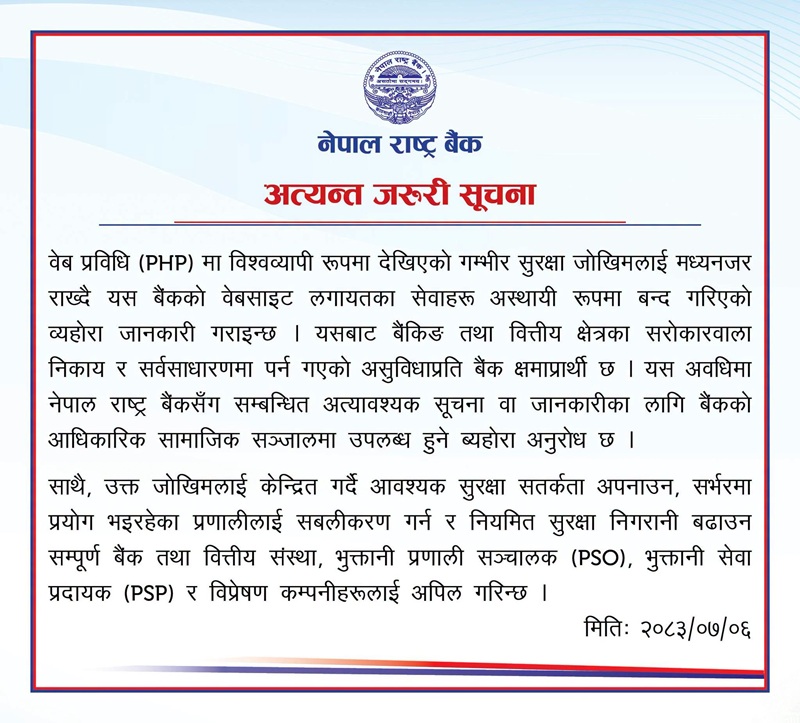
वेब प्रविधि (PHP) मा विश्वव्यापी रूपमा देखिएको गम्भीर सुरक्षा जोखिमलाई मध्यनजर गर्दै नेपाल राष्ट्र बैंकले आफ्नो आधिकारिक वेबसाइट तथा सेवाहरू अस्थायी रूपमा बन्द गरेको छ। यस घटनाले डिजिटल बैंकिङ र वित्तीय प्रणालीको सुरक्षामा गम्भीर प्रश्न उठाएको छ। यस लेखमा हामी यस सुरक्षा जोखिम, राष्ट्र बैंकको अपिल र अपनाउनुपर्ने सुरक्षा उपायहरूबारे चर्चा गर्नेछौं।
प्रमुख बुँदाहरू (Key Highlights)
सुरक्षा जोखिम: विश्वव्यापी रूपमा प्रयोग हुने प्रोग्रामिङ ल्याङ्ग्वेज PHP मा देखिएका गम्भीर सुरक्षा कमजोरीहरूका कारण ह्याकरहरूले बिना कुनै लगइन विवरण प्रणालीमा अनधिकृत पहुँच बनाउन र संवेदनशील डेटा चोर्न सक्ने उच्च जोखिम रहेको छ।
राष्ट्र बैंकको कदम: सम्भावित साइबर आक्रमणबाट जोगिन पूर्वसावधानीस्वरूप नेपाल राष्ट्र बैंकले आफ्नो वेबसाइट लगायतका सेवाहरू अस्थायी रूपमा बन्द गरेको छ।
सरोकारवालाहरूलाई अपिल: बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक (PSO), भुक्तानी सेवा प्रदायक (PSP) र विप्रेषण (Remittance) कम्पनीहरूलाई उच्च सतर्कता अपनाउन अपिल गरिएको छ।
साइबर सुरक्षा सिफारिसहरू (Cybersecurity Recommendations & Patch Release)
प्याच अपडेट (Patch Release): सबै संस्थाले तुरुन्तै आफ्ना PHP संस्करणहरूलाई नवीनतम र सुरक्षित भर्सनमा अपडेट (Patch) गर्नुपर्छ। भेन्डरद्वारा जारी गरिएका सुरक्षा एड्भाइजरीहरूलाई बेवास्ता नगरी तुरुन्त लागु गर्नुपर्दछ।
सफ्टवेयर अपग्रेड: वेबसाइट तथा वेब अनुप्रयोगहरूमा प्रयोग भइरहेका फ्रेमवर्क, प्लगइन र लाइब्रेरीहरूलाई नियमित रूपमा अपडेट गर्ने।
प्रवेश नियन्त्रण (Access Control): एडमिन प्यानल तथा संवेदनशील सर्भरहरूमा बहु-कारक प्रमाणीकरण (MFA – Multi-Factor Authentication) लागू गर्ने।
साइबर सुरक्षा मूल्याङ्कन (Cybersecurity Assessment)
भिएपटी (VAPT – Vulnerability Assessment and Penetration Testing): सम्पूर्ण प्रणालीमा नियमित रूपमा भेनरेबिलिटी स्क्यानिङ र पेनेट्रेशन टेस्टिङ गराएर कमजोरीहरू पत्ता लगाउने।
Advertisement
सोर्स कोड रिभ्यु (Source Code Review): PHP मा आधारित कोडहरूको सुरक्षा जाँच (Security Audit) गराएर सम्भावित ‘लुपहोल्स’ हरू बन्द गर्ने।
लग मोनिटरिङ (Log Monitoring): सर्भरमा हुने गतिविधिहरूको वास्तविक समयमा निगरानी (Real-time monitoring) गर्न SIEM टुलहरूको प्रयोग गर्ने।
फ्रेमवर्क र मापदण्डहरू (Framework & Standards)
वित्तीय संस्थाहरूले निम्न अन्तर्राष्ट्रिय र राष्ट्रिय सुरक्षा मापदण्डहरू पालना गर्नुपर्छ:
ISO/IEC 27001: सूचना सुरक्षा व्यवस्थापन प्रणाली (ISMS) को पालना गर्ने।
NIST Cybersecurity Framework: पहिचान, सुरक्षा, पत्ता लगाउने, प्रतिक्रिया दिने र पुन: प्राप्त गर्ने (Identify, Protect, Detect, Respond, Recover) फ्रेमवर्क लागु गर्ने।
PCI-DSS: भुक्तानी प्रणाली सञ्चालक (PSO) र सेवा प्रदायक (PSP) हरूले कार्ड डेटा सुरक्षा मापदण्ड कडाइका साथ पालना गर्ने।
नेपाल राष्ट्र बैंकका सूचना प्रविधि निर्देशिका: केन्द्रीय बैंकले जारी गरेका साइबर सुरक्षा र IT governance का मापदण्डहरूको अक्षरशः पालना गर्ने।
मानव संसाधन र साइबर सुरक्षा विशेषज्ञ (HR & Cybersecurity Experts)
विशेषज्ञ टोली (Dedicated SecOps Team): संस्थाभित्र दक्ष साइबर सुरक्षा विशेषज्ञहरू (Cybersecurity Analysts, Incident Responders) नियुक्त गर्ने वा बाह्य सेक्युरिटी पार्टनरहरूको सहयोग लिने।
कर्मचारी चेतना तालिम (Security Awareness Training): कर्मचारीहरूलाई फिसिङ आक्रमण, सामाजिक इन्जिनियरिङ र सुरक्षित वेब बानीबारे नियमित प्रशिक्षण दिने।
For more: NRB Cyber Alert PHP Flaw Risks